在移动互联网监管持续趋严的背景下,APP隐私合规已成为应用商店上架的硬性要求。据工信部通报,仅2024年全年就有超5200款APP及SDK因违规被责令整改或下架。为帮助开发者高效完成合规检测、顺利通过应用商店审核,以下从各平台要求、检测流程及机构选择三方面梳理办理指南。
一、常见应用商店对隐私合规有啥要求?不同应用商店对隐私合规的检测标准和材料要求存在差异,需针对性准备。
1、安卓应用商店主流安卓商店(华为、小米、OPPO、vivo、应用宝)均要求APP完成工信部ICP备案及APP备案,提供软件著作权证书,隐私政策需独立成文、入口点击次数不超过2次,首次启动时需弹窗提供明确的“同意”“拒绝”选项。
华为应用市场:对权限申请时机要求严格,需在用户触发对应功能时弹窗申请,禁止启动时批量索权;金融、医疗等敏感类目需提供6个月内有效的CMA/CNAS资质第三方测试报告。
小米应用商店:需先完成隐私合规平台检测,对隐私政策链接的可访问性要求高,链接失效将直接驳回。
OPPO/vivo应用商店:对第三方SDK的合规性审核细致,需逐项核对SDK名称、收集信息类型及用途;vivo还要求APP安装包必须使用官方加固工具。
应用宝:对应用质量要求最高,接入微信/QQ登录需先完成开放平台认证,支付及虚拟商品交易审核严格。
2、苹果App StoreiOS上架需在App Store Connect填写隐私标签,说明数据收集类型、用途及第三方SDK使用情况。核心要求包括:涉及定位、相机、麦克风等权限需在Info.plist中说明具体用途;跨APP追踪(IDFA)需通过ATT框架授权;自2024年5月起,引入常用第三方SDK需提供隐私清单;支持用户注册的APP必须在应用内提供可见的账号注销入口。
二、隐私合规检测核心流程合规检测并非单一环节,需遵循“自查-送检-整改-复检”的闭环流程,确保APP符合《个人信息保护法》《APP违法违规收集使用个人信息行为认定方法》等法规要求。
前期自查:开发者可先对照合规要求完成基础排查,重点检查隐私政策是否清晰明示信息收集目的、方式、范围,是否存在默认勾选同意、不授权即无法使用APP的情况,同时排查APP及接入的第三方SDK是否存在未授权收集信息的违规行为。
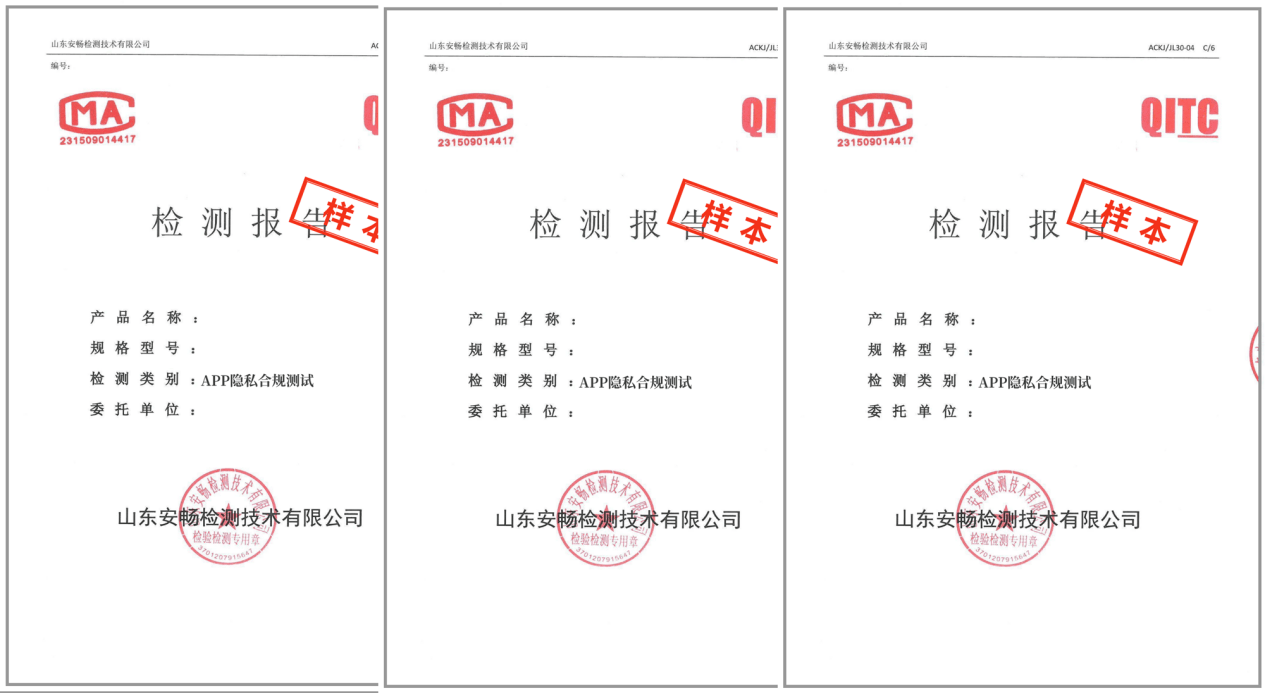
选择检测机构:需优先选择具备CNAS、CMA资质的第三方检测平台,且app隐私合规检测在资质授权范围内,避免选择无资质的小机构,以免报告不被采信,浪费时间和成本。
正式检测:检测机构会通过自动化扫描与人工复核结合的方式,全面检查隐私政策合规性、敏感权限使用、数据采集传输、SDK合规性等核心内容,最终出具标注风险点及整改建议的检测报告。
整改复检:开发者根据报告中的问题逐一整改,完成后向机构申请复检,直至检测合格拿到正式报告,即可用于APP上架申请。
三、检测机构选择建议选择合规检测机构时,除核验CNAS/CMA资质外,还需关注机构对不同应用商店审核规则的了解程度,避免报告不符合平台要求。推荐选择安畅检测这类具备全平台检测能力的机构,其熟悉华为、小米、OPPO、vivo差异化审核标准,可根据目标商店自动适配检测规则,出具的报告认可度高,同时提供整改指导服务,帮助开发者快速完成合规优化,提升上架通过率。
隐私合规检测并非一劳永逸,APP版本更新后若新增功能或SDK,需重新进行检测。建议开发者提前规划检测流程,选择正规机构完成合规评估,避免因违规导致下架或处罚。
第三方软硬件测评请联系:18668969390


 鲁公网安备37010102007308号