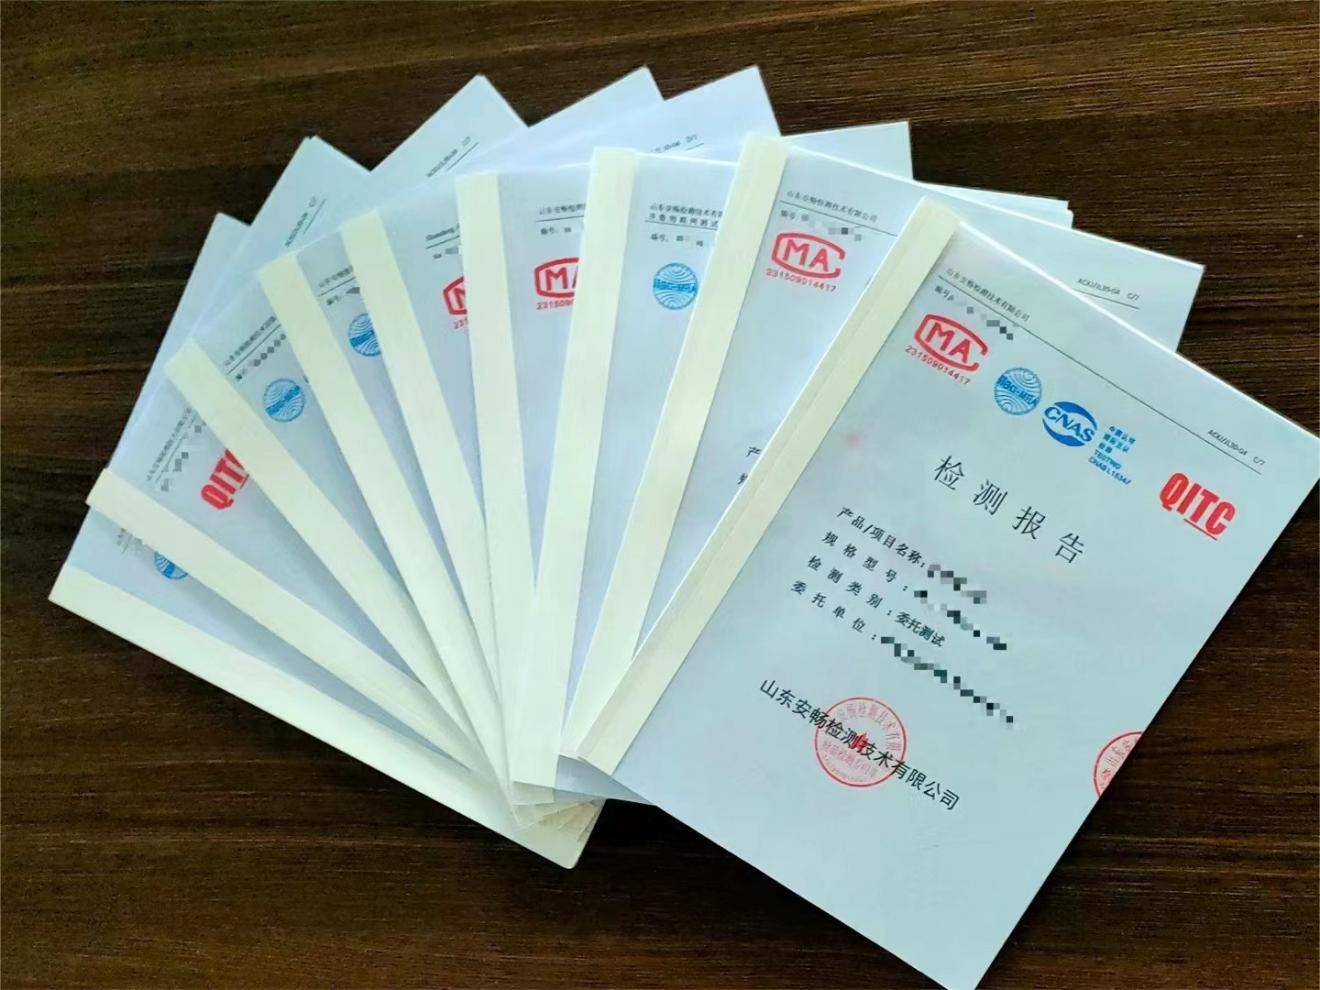
2026年6月1日之后,投标现场最常听到的一句追问是:这份报告怎么没有CMA章?
问的人和答的人都没错。部分项目的情况特殊:招标文件沿用的是旧口径,检测机构执行的是新口径,中间隔着市场监管总局2026年第14号公告,今天详细为大家讲明白。
一、一单一库政策
2026年6月1日,市场监管总局2026年第14号公告施行,检验检测机构资质认定改为全国统一的一张清单加一个库。
"一单"是《检验检测机构资质认定事项清单》,划定11个需要取得资质认定的检验检测领域。"一库"是《检验检测机构资质认定能力项目库》,把每个领域内可做资质认定的国家标准、行业标准逐条列出来,在认监委官网公开,2026年7月1日已做过首次更新。
规则只有一句:进了库的项目,机构才能取得资质认定,报告才能标CMA;没进库的,服务照做,章不能盖。
还有个时间差要注意。6月1日前已取得、但不在库里的能力项目,证书到期前仍然有效,只是从6月1日起出具的对应报告不该再用CMA标志;证书到期后,这部分资质不再延续。
二、三类项目,盖章口径不同
通用软件测试(功能、性能、兼容性、验收、软件登记)依据GB/T 25000.51做质量特性验证,测的是产品在指定环境下的表现。这类项目多数不在能力项目库内,报告不标CMA,但照常出,带检测专用章和CNAS标识,检测依据、测试环境、用例设计、缺陷记录一条不少。评标专家真正翻的是这些。
电力信息系统检测(DL/T 1729-2017)在库内,可以正常盖CMA。电力行业的招标文件对这条要求最硬,送测前先确认项目对应的标准条款,别拿一份通用功能测试报告去顶电力专项。
APP个人信息合规检测(GB/T 41391、GB/T 41392)同样在资质认定范围内,可以盖章。测的是隐私政策、权限调用、SDK数据收集这几块,和通用功能测试不是一套方法,报告结构也不一样。
能不能盖章,看的不是项目花多少钱、报告打多厚,而是这项能力有没有进库、机构有没有取得这一项的资质认定。
三、两个最容易踩的坑
第一个是合同日期。总局的政策问答留了过渡口子:2026年6月1日前已与客户签署检验检测委托合同的,可以在原资质认定证书的能力范围内出具加盖CMA标志的报告。卡的是合同签署日,不是报告出具日。5月底签的合同、9月才出报告,仍按老口径走。
第二个是混标。同一份报告里既有库内标准的数据、又有库外标准的数据,整份报告都不能标CMA。有些项目为了"显得全面",把功能测试和电力专项测试写进一份报告,结果把本来能盖的章也盖丢了。分两份出,各标各的。
四、招标文件还写着"须加盖CMA章"怎么办?
政策依据在公告第二条:
相关招标、采购或委托方,不应将"一单一库"以外的检验检测能力取得资质认定作为招标、采购或委托条件。
换句话说,招标文件要求"通用软件功能、性能测试报告须加盖CMA章",而这项能力本身不在库内,这条要求的依据已经不存在。处理顺序是先书面澄清,澄清不通再走质疑、投诉。
天津滨海新区有投诉被认定成立的先例。另一头,四川井研、木里等地出现过因报告盖章口径不符被整体废标、被判无效投标的情况。两头都在收紧,招标方不能乱设门槛,投标方也不能拿一份盖错章的报告硬凑。
更省事的做法是投标前做两件事:把招标文件的资质条款抄出来,对着能力项目库查一遍;让检测机构出一页书面说明,写明本项目是否在资质认定范围内、报告是否标注CMA、依据哪一条。
能不能盖章,答案在项目属性和合同日期上,不在招标文件怎么写。而这两件事都要求机构能把能力项目库比对准,也要愿意在受理阶段就把话说清楚。
所以依然建议选择像安畅检测这样具备CMA、CNAS双资质的机构。该盖CMA的项目正常盖,不在库里的项目可以考虑出CNAS报告。盖章范围清楚了,投标时被问到也答得上来。
拿不准自己检测报告能不能该CMA章的,欢迎沟通交流!
第三方软硬件测评请联系:18668969390


 鲁公网安备37010102007308号