漏洞扫描报告是由具备资质的第三方机构对网络、系统、应用、数据库、中间件、云主机等资产进行安全检测后形成的正式文件,主要用于发现未修复补丁、Web 应用漏洞、弱口令、配置缺陷、组件漏洞、敏感信息泄露等问题。
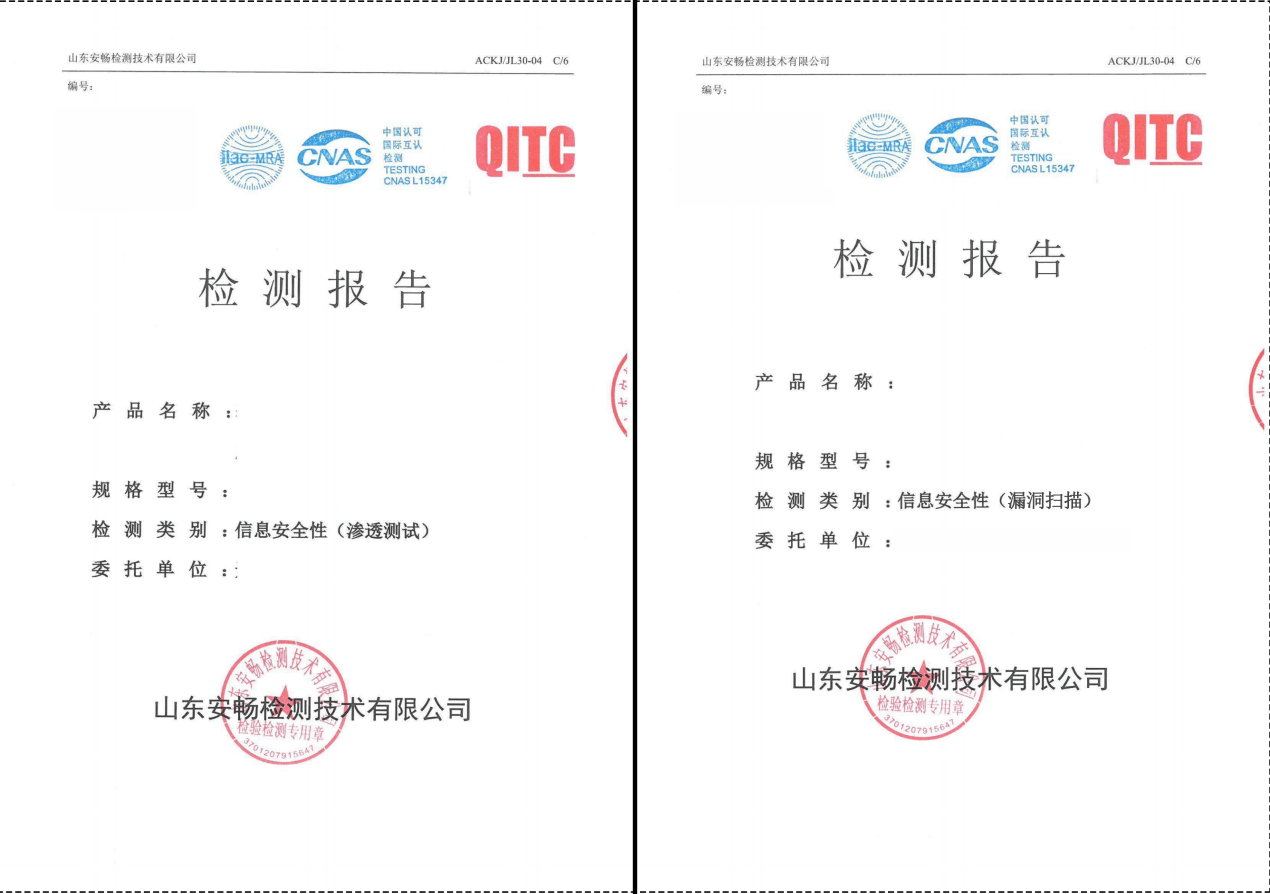
一、漏洞扫描报告哪里可以出具?
漏洞扫描报告通常由两类机构出具:
1、具备CMA、CNAS、CCRC等资质的第三方检测/测评机构,CMA、CNAS等资质是官方验收、监管检查、项目结算、招投标等场景中对检测机构资质的要求;CCRC 则体现信息安全服务能力。
2、网络安全服务商。部分安全服务商也可提供漏洞扫描、渗透测试、安全整改等服务,但并非所有服务商都能出具可用于正式验收的CMA/CNAS报告。
如果报告用于等保测评、项目验收、招投标、信创验收、供应链准入、APP合规等场景,建议优先选择具备 CMA 或 CNAS 资质的第三方检测机构。
二、检测机构和安全服务商怎么选?
可以从以下几个方面判断:
(1)先看资质是否匹配用途
用于政府项目、国企验收、等保佐证、招投标时,是否要求了机构应具备 CMA/CNAS 资质,且资质范围覆盖软件或网络安全检测。
(2)再看服务场景是否匹配
如果只是做内部安全排查、整改建议,安全服务商即可满足;如果需要正式报告作为验收材料,应选择可出具资质报告的检测机构。
(3)关注检测范围是否完整
完整的漏洞扫描应覆盖 Web 应用、主机系统、数据库、中间件、网络设备、云环境、弱口令和安全配置基线,而不是只扫描一个域名或一个页面。
(4)确认是否有人工复核
单纯工具扫描容易出现误报。正规机构通常会结合人工验证,剔除误报,并按高、中、低分级输出漏洞清单和修复建议。
(5)确认是否支持复测闭环
漏洞修复后,机构应能提供复测,确认问题已闭环。没有复测的报告,实际价值会打折扣。
(6)核对交付周期和保密安排
项目验收、招投标往往有明确时间节点,应提前确认出证周期、是否支持加急、是否可远程检测,以及源码、账号、系统信息的保密措施。
三、漏扫报告常见误区
不要把漏洞扫描、渗透测试、代码审计混为一谈。漏洞扫描偏重快速发现常见漏洞;渗透测试侧重模拟攻击、验证漏洞是否可被利用;代码审计则从源码层面分析安全缺陷。不同验收场景对报告类型的要求不同,需提前与甲方或测评机构确认。
另外,等保测评报告需要由具备等保测评专项资质的机构出具,普通漏洞扫描报告不能替代等保测评报告。


 鲁公网安备37010102007308号